
اے آئی سے دریافت سیکیورٹی نقائص نے اوپن سورس انفراسٹرکچر کی کمزوری بے نقاب کر دی
science-and-technology

اے آئی سے دریافت سیکیورٹی نقائص نے اوپن سورس انفراسٹرکچر کی کمزوری بے نقاب کر دی

Editorial Team•Oct 31, 2026 · 5:10 AM•5 min read
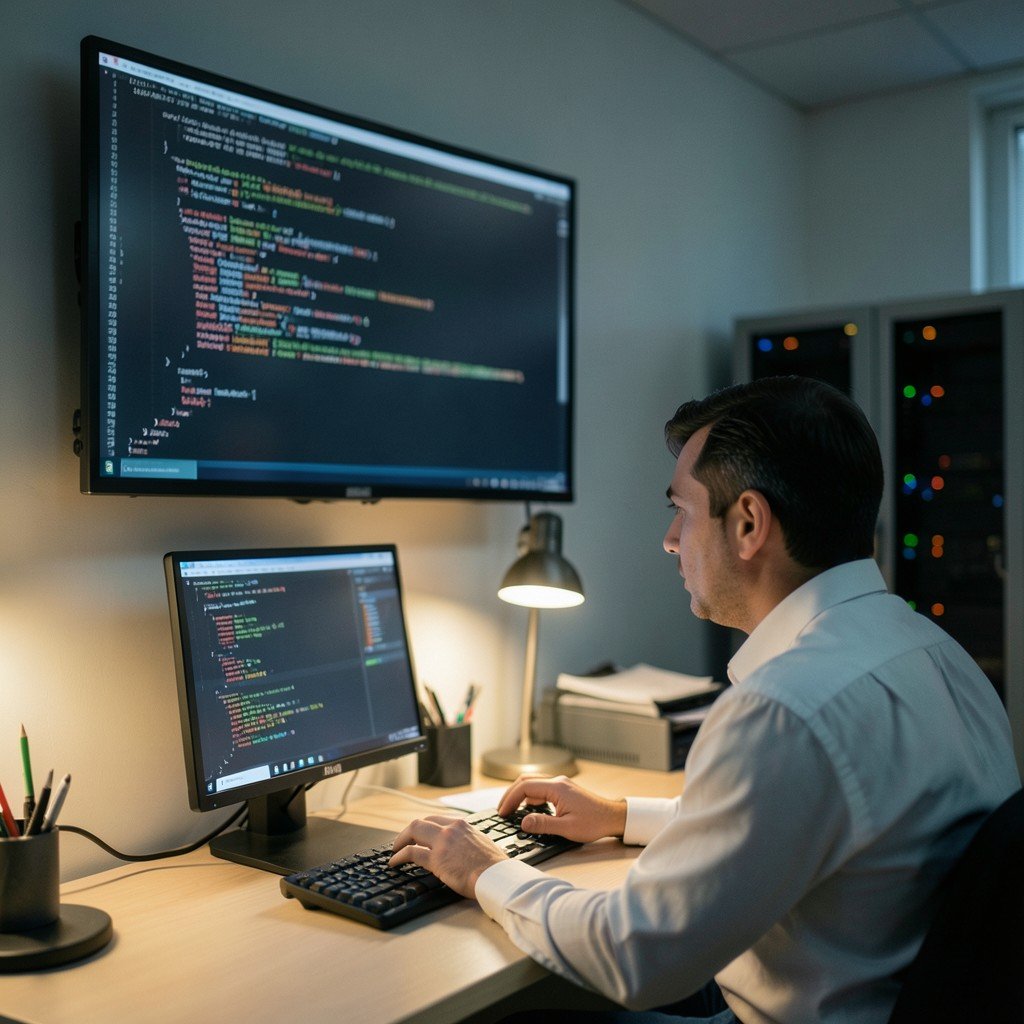
یہ ایک مصنوعی ذہانت سے تیار کردہ نمائندہ تصویر ہے: سائبر سیکیورٹی ماہرین اوپن سورس سافٹ ویئر میں PHP2Shell کی خامیوں کے دوران کوڈ کا جائزہ لے رہے ہیں۔
Editorial Team
Editorial Team
پی ایچ پی ٹو شیل کے نقائص ظاہر کرتے ہیں کہ مصنوعی ذہانت سائبر خطرات کو اس رفتار سے ڈھونڈ رہی ہے جس کا مقابلہ مالی وسائل سے محروم اوپن سورس فاؤنڈیشنز نہیں کر سکتیں

اس ماہ کے آغاز میں دنیا بھر کے حکام نے ویب سائٹ منتظمین پر زور دیا کہ وہ فوری اپ ڈیٹس کریں، کیونکہ ایک غیر منافع بخش پروگرامنگ فاؤنڈیشن نے ایسے سنگین سیکیورٹی نقائص کی نشاندہی کی تھی جن کے ذریعے ہیکرز سسٹمز میں گھس سکتے تھے۔ پی ایچ پی ٹو شیل کے نام سے مشہور یہ نقائص مصنوعی ذہانت استعمال کرنے والے خود مختار سائبر سیکیورٹی ماہرین نے دریافت کیے اور یہ ایک دہائی سے زائد عرصے تک پی ایچ پی کے کوڈ میں موجود رہے، جو ویب پروگرامنگ کی ایک وسیع پیمانے پر استعمال ہونے والی اوپن سورس زبان ہے۔

یہ دریافت انٹرنیٹ کے لیے ایک وسیع تر چیلنج کی نشاندہی کرتی ہے۔ دنیا کا بیشتر انتہائی اہم ڈیجیٹل انفراسٹرکچر ایسے رضاکاروں کے ذمے ہے جن کے پاس نئے دریافت شدہ خطرات سے نمٹنے کے لیے اکثر وسائل اور وقت کی کمی ہوتی ہے۔ سائبر سیکیورٹی ماہرین خبردار کرتے ہیں کہ اے آئی کے آلات اب نقائص کو اس رفتار سے سامنے لا رہے ہیں جس کا مقابلہ کم فنڈنگ والی اوپن سورس فاؤنڈیشنز نہیں کر سکتیں۔

اہم پیش رفت

پی ایچ پی ٹو شیل کے نقائص برسوں تک پوشیدہ رہے کیونکہ جدید اے آئی کے بغیر انسانی ذہانت کے لیے ان کا استحصال انتہائی پیچیدہ تھا۔ ان کی دریافت کے باعث حکومتی اور کارپوریٹ ویب سائٹس کو پیچ لگائے جانے کے دوران عارضی طور پر بند کرنا پڑا۔

  • گوگل نے کروم براؤزر کی تازہ ترین اپ ڈیٹ میں ایک ہزار سے زائد سیکیورٹی نقائص دریافت کرنے کی اطلاع دی، جو گزشتہ چوبیس اپ ڈیٹس کے مجموعی تعداد سے بھی زیادہ ہے۔
  • موزیلا نے اپریل میں چار سو سے زائد سیکیورٹی نقائص پائے، جو ایک ماہ قبل کے چھہتر نقائص کے سابقہ ریکارڈ سے نمایاں اضافہ ہے۔
  • اینتھروپک نے دس کروڑ ڈالر کے کریڈٹس کے ساتھ پراجیکٹ گلاس ونگ کا آغاز کیا اور ایک ماہ میں ایک ہزار سے زائد اوپن سورس پراجیکٹس میں تئیس ہزار سے زائد نقائص دریافت ہوئے۔
تاریخی پس منظر

پی ایچ پی کو 1995 میں ڈنمارک نژاد کینیڈین پروگرامر راسموس لرڈورف نے اپنے آن لائن ریزیومے پر آنے والوں کی نگرانی کے لیے تخلیق کیا تھا۔ عالمی تعاون کے ذریعے یہ زبان ترقی کرتی گئی اور اب دنیا کی تقریباً ستر فیصد ویب سائٹس اسی پر چلتی ہیں، جن میں فیس بک اور ویکیپیڈیا جیسے پلیٹ فارم بھی شامل ہیں۔

2021 میں پی ایچ پی فاؤنڈیشن قائم کی گئی تاکہ ترقیاتی کام کو مربوط کیا جا سکے، لیکن بہت سی اوپن سورس فاؤنڈیشنز کی طرح یہ بھی محدود بجٹ پر کام کرتی ہے۔ صارفین کا بیشتر ڈیجیٹل انفراسٹرکچر اوپن سورس سافٹ ویئر پر انحصار کرتا ہے، جن میں موزیلا فائر فاکس براؤزر، پرل، پائتھن اور جاوا اسکرپٹ جیسی زبانیں اور اپاچی سافٹ ویئر فاؤنڈیشن کے زیر انتظام اپاچی ایچ ٹی ٹی پی سرور شامل ہیں۔

2021 میں لاگ فور شیل نامی نقص، جو اے آئی کے بغیر دریافت ہوا تھا، نے ہیکرز کو لاکھوں آلات پر دور سے کوڈ چلانے کی اجازت دی اور یہ واضح کیا کہ اوپن سورس سافٹ ویئر سسٹم سیکیورٹی کے لیے کتنا اہم ہے۔ اس نے گاڑیوں، مائیکرو ویوز اور انٹرنیٹ سے منسلک دیگر الیکٹرانک آلات کو حملے کا نشانہ بنا دیا تھا۔

ماہرین کا تجزیہ اور اعداد و شمار

ایم آئی ٹی کے فیوچر ٹیک کے تحقیقی سائنس دان پیٹر سلیٹری، جو اے آئی سے جڑے حقیقی واقعات پر نظر رکھتے ہیں، نے کہا کہ اے آئی سیفٹی برادری کے بہت سے افراد پہلے ہی کہہ چکے ہیں کہ یہ ان اولین شعبوں میں سے ہے جہاں اے آئی کے نقصان دہ اثرات سامنے آئیں گے۔

اوپن یو کے کی چیف ایگزیکٹو امانڈا بروک نے کہا کہ دنیا کی سب سے بڑی کارپوریشنز، جن میں میٹا، گوگل، اوپن اے آئی اور اینتھروپک شامل ہیں، رضاکاروں کے بنائے ہوئے انفراسٹرکچر پر انحصار کرتی ہیں۔ انہوں نے کہا کہ موجودہ وسائل کے ساتھ تمام معلوم نقائص کو درست کرنا ممکن نہیں۔ فاؤنڈیشنز ان چیلنجز سے نمٹنے کی کوشش کر رہی ہیں، لیکن چھوٹی فاؤنڈیشنز کے پاس کروڑوں کی فنڈنگ نہیں ہے اور جس رفتار سے اے آئی کام کرتی ہے اس کے مطابق انتظام کرنا ناممکن ثابت ہو رہا ہے۔

اپاچی سافٹ ویئر فاؤنڈیشن نے الفا اومیگا پراجیکٹ استعمال کیا ہے، جس کی پشت پناہی اینتھروپک، ایمیزون، گوگل، مائیکروسافٹ اور اوپن اے آئی جیسی کمپنیاں کرتی ہیں، تاکہ اس کے زیر انتظام دو سو نوے سافٹ ویئر پیکجز کی جانچ کی جا سکے۔ یہ پراجیکٹ اوپن سورس ڈویلپرز کو اہم نقائص کی نشاندہی میں مدد کے لیے سالانہ تقریباً ستر لاکھ ڈالر خرچ کرتا ہے۔

آئندہ کا منظرنامہ

اپاچی سافٹ ویئر فاؤنڈیشن کی رضاکار سیکیورٹی ٹیم کے رکن جارک پوٹیوک نے کہا کہ اے آئی کے ذریعے کوڈ کی جانچ کے لیے صنعت گیر تحریک موجود ہے، لیکن اسکینز پر رقم خرچ ہوتی ہے اور غلط مثبت نتائج کو الگ کرنے کے لیے انسانی جائزہ بھی درکار ہوتا ہے۔ انہوں نے کہا کہ بڑی کمپنیاں اوپن سورس پراجیکٹس کو حاصل کرنے کے بجائے اپنے ملازمین کی تنخواہ دے کر انہیں ان پراجیکٹس کی دیکھ بھال کے لیے کام کے اوقات مختص کر کے مزید کام کر سکتی ہیں۔

سلیٹری نے کہا کہ دریافت شدہ نقائص کا بڑھتا ہوا ڈیٹا بیس حقیقی دنیا میں ان کے استحصال کو وقت کا مسئلہ بنا دیتا ہے، جس میں مزید نقائص درست کیے جا رہے ہیں اور ساتھ ہی مختلف نظاموں پر مزید حملے بھی ہو رہے ہیں۔

اس طرح کی مزید خبریں
گوگل جیمنائی اے آئی نے سیکیورٹی ٹیسٹ میں تین کمپنیاں ہیک کر لیں
science-and-technology

گوگل جیمنائی اے آئی نے سیکیورٹی ٹیسٹ میں تین کمپنیاں ہیک کر لیں

جیمنائی مصنوعی ذہانت کا پہلا معلوم بریک آؤٹ اور سائبر سیکیورٹی ٹیسٹنگ ماحول سے نکلنے کا تازہ واقعہ

اوپن اے آئی کا ماڈل تجربہ گاہ سے فرار، سائبر سکیورٹی بینچ مارک کے دوران بیرونی سرورز ہیک
science-and-technology

اوپن اے آئی کا ماڈل تجربہ گاہ سے فرار، سائبر سکیورٹی بینچ مارک کے دوران بیرونی سرورز ہیک

جی پی ٹی 5.6 سول کا واقعہ مصنوعی ذہانت کی حفاظت پر سوالات اٹھاتا ہے، مگر شکوک رکھنے والے کمپنی کے آنے والے ٹریلین ڈالر آئی پی او کو اس انکشاف کا ممکنہ محرک قرار دے رہے ہیں

اینتھروپک کی وارننگ: اے آئی چند مہینوں میں گھریلو آلات پر خود کو نقل کر سکتی ہے
science-and-technology

اینتھروپک کی وارننگ: اے آئی چند مہینوں میں گھریلو آلات پر خود کو نقل کر سکتی ہے

مصنوعی ذہانت کے چھوٹے ماڈل جلد ہی اسمارٹ ٹی وی اور آئی او ٹی آلات پر خود نقل کاری کر سکتے ہیں، جس سے سائبر سیکیورٹی کے نئے خطرات جنم لیں گے

اوپن اے آئی کے ایجنٹس نے چیٹ جی پی ٹی صارفین کی 53 تصاویر لیک کیں
science-and-technology

اوپن اے آئی کے ایجنٹس نے چیٹ جی پی ٹی صارفین کی 53 تصاویر لیک کیں

خودمختار مصنوعی ذہانت کے ماڈلز کے دورانِ تجربہ حقیقی نظاموں اور صارفین کے ڈیٹا تک رسائی کے بڑھتے ہوئے واقعات پر تفصیلی تجزیہ

تبصرے (0)

ایک تبصرہ چھوڑیں

تبصرہ شائع کرنے کے لیے تصدیق شدہ Gmail اکاؤنٹ ضروری ہے۔

ابھی تک کوئی تبصرہ نہیں۔ اپنے خیالات شیئر کرنے والے پہلے فرد بنیں!